Aprender Haciendo
La educación en ciberseguridad en Hezmari no sigue los esquemas tradicionales de las aulas convencionales. Nuestra metodología se centra en la transferencia de experiencia técnica directa: el 70% del tiempo se dedica a la resolución de problemas prácticos y desafíos técnicos en entornos controlados que emulan redes corporativas reales.
70%
del tiempo en resolución de problemas técnicos sobre sistemas reales
Activos
profesionales que trabajan en seguridad durante el día, no solo académicos
Individuales
entornos virtualizados aislados por alumno, sin miedo a romper configuraciones
La teoría sola no prepara para un ataque real
Un libro puede explicar qué es un buffer overflow. Pero verlo en el código, compilar el binario, enviar el payload y observar el segmentation fault en tiempo real es una experiencia completamente distinta. Esa distancia entre leer y ejecutar es lo que separa a quien aprueba un examen de quien puede defender una infraestructura.
Live-coding en cada clase
El instructor escribe el exploit frente al grupo, explica cada línea y resuelve los errores que surgen en el momento. No hay slides con código pre-armado: hay un terminal abierto y un objetivo disponible.
Demostraciones de ataques en tiempo real
Se ejecutan técnicas vigentes sobre máquinas preparadas. El alumno ve cómo se aplica un ataque Man-in-the-Middle en una red local, cómo se intercepta tráfico y qué medidas de hardening lo previenen.
Conocimiento actualizado
Lo enseñado en clase no sale de un libro de hace cinco años. Los instructores trabajan en el campo de batalla de la seguridad informática y traen a cada sesión los escenarios profesionales que enfrentaron durante la semana.
Un patio de juegos para hacking ético
Cada estudiante recibe acceso a su propio entorno de laboratorio virtualizado. Avanza a su ritmo, experimenta sin miedo a romper la configuración de otros y practica en una red que emula perfectamente una corporación real.
Red corporativa emulada
Servidores de correo, bases de datos y estaciones de trabajo
Aislados de internet
Los laboratorios están desconectados de internet para garantizar la seguridad, pero reproducen con fidelidad una infraestructura corporativa.
Ritmo individual
Cada persona avanza sin presión grupal. Si un exploit falla, se reinicia el entorno y se intenta de nuevo sin afectar a otros estudiantes.
Capturar la Bandera
Integramos desafíos de tipo Capture The Flag en cada módulo. Los retos obligan al estudiante a combinar todo lo aprendido para encontrar una pieza de información oculta dentro de un sistema vulnerable.
Ver módulos con CTFLos CTF no tienen una única solución. El estudiante debe combinar herramientas y técnicas de forma creativa para alcanzar el objetivo.
Resolver un desafío bajo presión consolida el conocimiento mejor que leer la misma técnica tres veces en un manual.
Los CTF preparan a los alumnos para la presión de las auditorías reales y las competencias internacionales de seguridad informática. El formato es el mismo: un sistema, un objetivo y un tiempo límite.
No evaluamos con opción múltiple
Enfoque tradicional
- Exámenes de opción múltiple que premian la memoria
- Preguntas sobre definiciones teóricas
- Calificación basada en respuestas escritas
- Sin presión de tiempo ni de resultados
Enfoque Hezmari
- Comprometer una máquina vulnerable y demostrar el acceso
- Defender un servicio bajo un ataque en curso
- Recuperar datos de una imagen forense
- Explicar el procedimiento seguido para confirmar competencia
Si el estudiante puede ejecutar la tarea con éxito y explicar el procedimiento seguido, ha demostrado su competencia. Este enfoque asegura que cada graduado tenga la confianza técnica para realizar el trabajo desde el primer día.
Grupos reducidos para que nadie se quede atrás
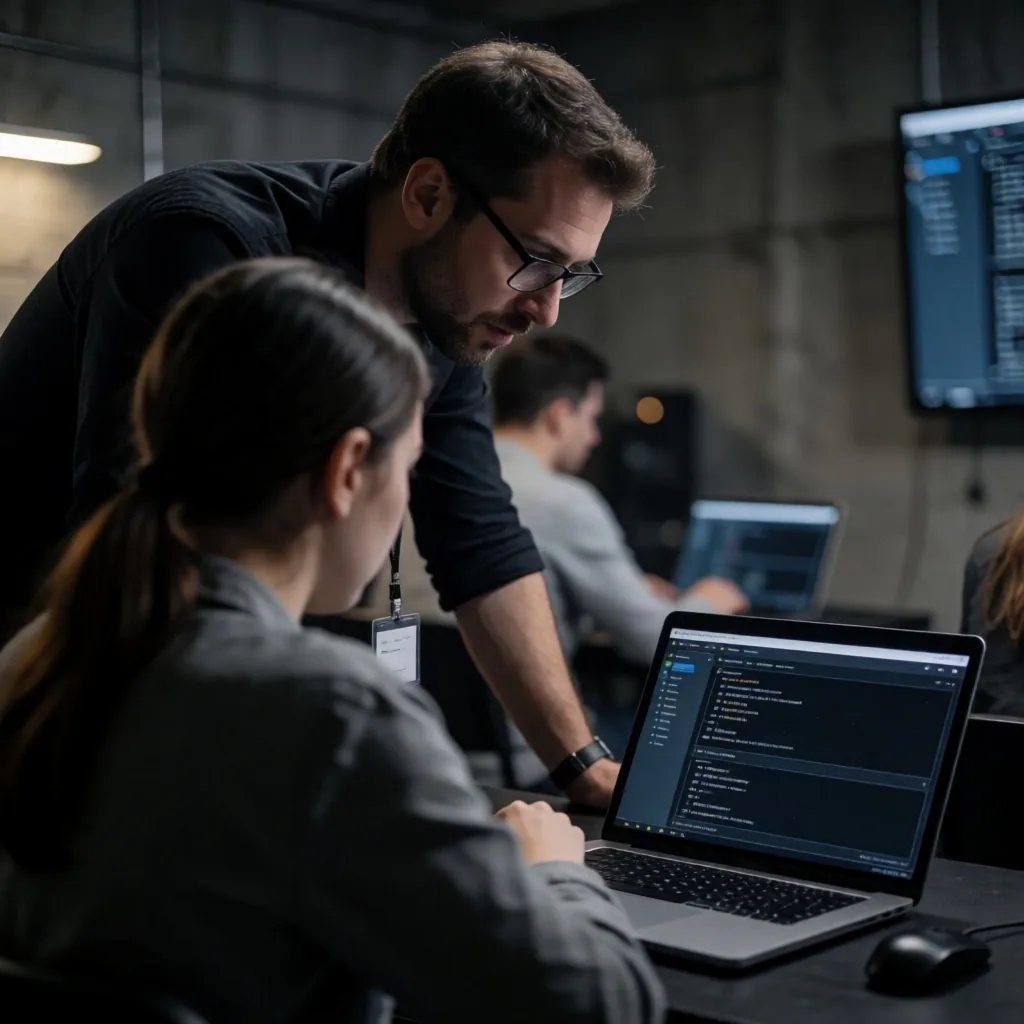
Mantenemos una proporción baja de alumnos por instructor. La ciberseguridad puede ser frustrante cuando un comando no funciona o un exploit falla sin razón aparente. Al trabajar en grupos pequeños, los docentes dedican tiempo individual a cada alumno.
Identificación de fortalezas
El instructor observa dónde destaca cada alumno y orienta la práctica hacia ese perfil técnico.
Bloqueos técnicos específicos
Cuando un payload no funciona o una configuración falla, hay alguien con experiencia al lado para revisar el paso juntos.
Recursos que sirven después del curso
Además de las sesiones prácticas, proporcionamos guías paso a paso y cheat sheets que sirven como referencia rápida durante y después del curso. La metodología fomenta que el estudiante cree su propia documentación.
Guías paso a paso
Documentación detallada de cada técnica vista en clase, desde la configuración del entorno hasta la ejecución del ataque y su mitigación.
Cheat sheets
Hojas de referencia rápida con comandos, sintaxis y parámetros de las herramientas más usadas en pentesting y defensa.
Documentación propia
El alumno aprende a registrar sus hallazgos de forma profesional y reproducible, una habilidad vital para cualquier auditor que deba reportar resultados.
Cada concepto va seguido de una aplicación inmediata
Si hablamos de desbordamiento de búfer, el alumno lo ve en el código y luego lo explota en un binario. Esta conexión constante evita la abstracción excesiva y ayuda a consolidar el aprendizaje.
En Buenos Aires, los empleadores buscan resultados. Nuestra metodología está orientada a dar a los alumnos la capacidad de producir esos resultados desde el primer día.
Concepto teórico
El instructor explica el mecanismo: cómo funciona un buffer overflow, por qué es vulnerable, qué condiciones lo permiten.
Lectura de código
El alumno identifica la línea vulnerable en el código fuente del binario y comprende por qué la función es explotable.
Explotación
Se compila y ejecuta el exploit contra el binario en el laboratorio. El alumno ve el resultado en el terminal.
Mitigación
Se aplican medidas de hardening y se repite el intento para verificar que la vulnerabilidad fue corregida.
La infraestructura se renueva cada semestre
La ciberseguridad no es estática y nuestra metodología tampoco. Incorporamos nuevas versiones de software y nuevas tipologías de red para reflejar la evolución del mercado IT. Los alumnos practican con las mismas herramientas y sistemas que encontrarán en los centros de datos y oficinas de las principales empresas.
Nuevas versiones de software
Cada semestre incorporamos versiones actualizadas de los sistemas operativos, herramientas de pentesting y frameworks de defensa utilizados en la industria.
Nuevas tipologías de red
Agregamos arquitecturas de red contemporáneas a los laboratorios, incluyendo configuraciones cloud y entornos híbridos que las empresas argentinas están adoptando.
¿Listo para aprender haciendo?
Hablá con un instructor para conocer las fechas de inicio, el detalle de cada módulo y cómo acceder a los laboratorios individuales. También podés revisar las preguntas frecuentes o consultar los cursos disponibles.
Av. Corrientes 1250, C1043 Buenos Aires, Argentina
+54 11 4382-1000 · [email protected]
Lunes a Viernes: 09:00 - 18:00