Especialización en Seguridad Defensiva y Ciberdefensa
Mientras que el pentesting busca la falla, la seguridad defensiva construye la resistencia. Formamos a los guardianes de la infraestructura digital: analistas de IT y administradores de sistemas que necesitan proteger sus redes de los ataques modernos en el contexto de Buenos Aires.
La defensa es más necesaria que nunca
En Buenos Aires, el teletrabajo ha expandido el perímetro de seguridad. Lo que antes era una red corporativa cerrada ahora incluye conexiones desde hogares, cafés y espacios de coworking. Cada punto de acceso nuevo es una superficie de ataque que un adversario puede explotar.
Este programa está diseñado para profesionales que ya trabajan en IT y necesitan herramientas concretas para prevenir fugas de información, detectar intrusiones en tiempo real y responder cuando el ataque ya ocurrió. No prometemos invulnerabilidad — nadie puede. Prometemos resiliencia: la capacidad de absorber el golpe, contener el daño y volver a operar.
Arquitectura de Red Segura
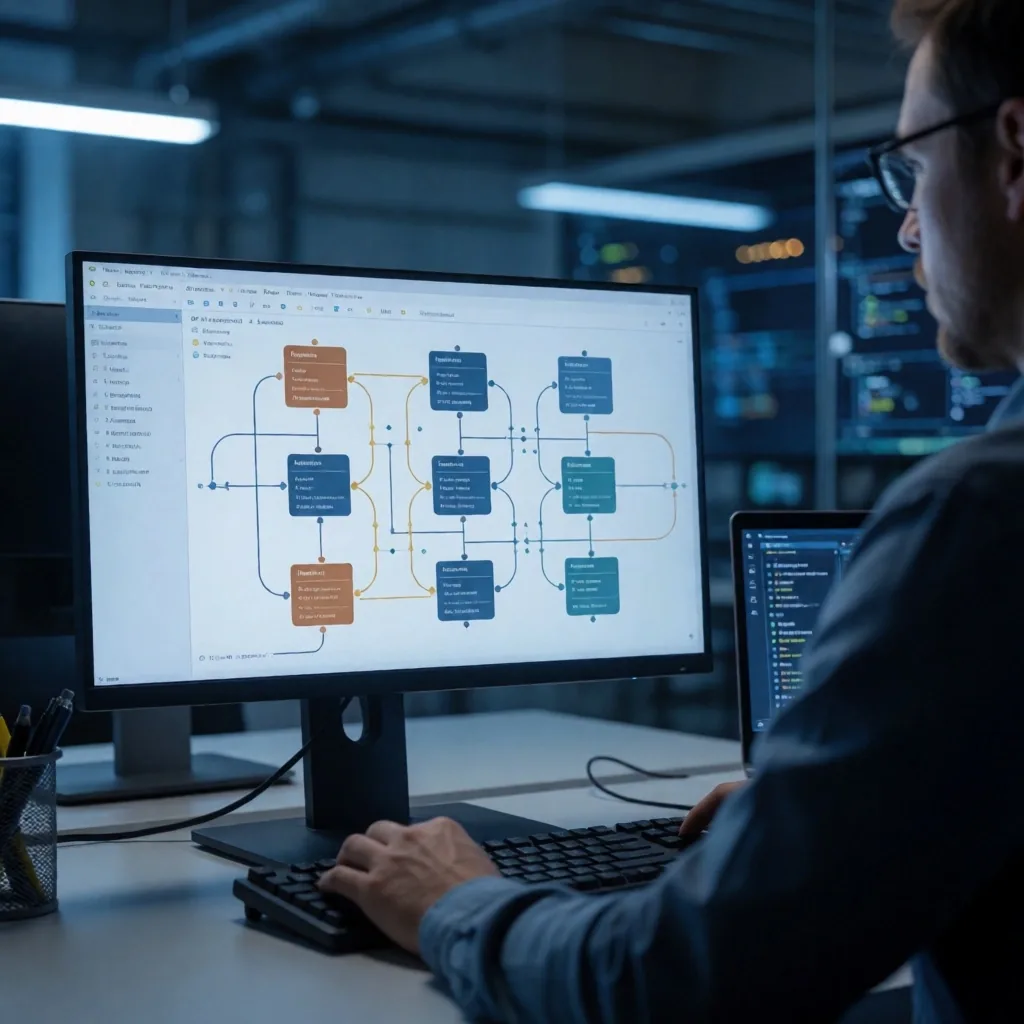
La defensa comienza en el diseño. Los alumnos aprenden a segmentar redes utilizando VLANs, a configurar firewalls de próxima generación y a implementar zonas desmilitarizadas (DMZ) efectivas.
Analizamos cómo los errores comunes en la arquitectura permiten que una intrusión menor se convierta en una brecha total. El objetivo es crear una red donde cada capa de comunicación esté monitoreada y restringida según el principio de menor privilegio.
- Segmentación con VLANs y aislamiento de redes de gestión
- Configuración de firewalls de próxima generación con inspección profunda
- Diseño e implementación de zonas desmilitarizadas
- Aplicación del principio de menor privilegio en cada capa
Monitoreo y Gestión de Eventos (SIEM)
Un analista de seguridad es tan bueno como su visibilidad. Enseñamos a implementar y gestionar herramientas SIEM para centralizar los registros de todos los dispositivos de la red.
Los estudiantes aprenden a crear reglas de correlación que disparen alertas ante comportamientos sospechosos: intentos de inicio de sesión fallidos masivos, tráfico saliente hacia direcciones IP conocidas por distribuir malware, o movimientos laterales dentro de la red corporativa. La detección temprana es la diferencia entre un incidente controlado y un desastre público.
Agregación de logs de firewalls, servidores, endpoints y aplicaciones en un único punto de análisis.
Reglas que conectan eventos aparentemente aislados para detectar patrones de ataque coordinados.
Respuesta ante Incidentes
Cuando la brecha ocurre, cada segundo cuenta. Este módulo cubre el ciclo de vida completo de la respuesta ante incidentes: preparación, identificación, contención, erradicación y recuperación.
Los alumnos practican con escenarios de compromiso real, aprendiendo a aislar sistemas infectados sin destruir evidencia forense crítica. Desarrollamos planes de acción que permiten a las empresas de Buenos Aires volver a la normalidad de forma segura tras un ataque de ransomware o una denegación de servicio.
Preparación
Planes, roles y herramientas listos antes del evento.
Identificación
Confirmar que el evento es un incidente real.
Contención
Aislar sistemas sin destruir evidencia.
Erradicación
Eliminar la causa raíz del compromiso.
Recuperación
Volver a operar con validación de integridad.
Análisis Forense Digital
¿Qué pasó realmente en el sistema? El análisis forense responde esta pregunta mediante la inspección de la memoria RAM, los sistemas de archivos y los registros de red.
Enseñamos a recuperar archivos borrados, analizar líneas de tiempo de ejecución y rastrear el origen de una intrusión. Es una disciplina que requiere rigor y metodología, esencial para presentar pruebas en casos de disputas legales o auditorías internas de cumplimiento.
Incluye
Volcado y análisis de memoria · Recuperación de archivos eliminados · Líneas de tiempo de ejecución · Preservación de evidencia
Endurecimiento de Sistemas (Hardening)
Los sistemas operativos no vienen seguros de fábrica. Detallamos los pasos para cerrar servicios innecesarios, configurar políticas de contraseñas robustas y aplicar parches de seguridad de manera sistemática.
Trabajamos tanto con servidores Windows Server como con distribuciones de Linux, asegurando que el estudiante sepa cómo blindar los activos más críticos de una empresa contra los exploits conocidos y las técnicas de post-explotación comunes.
Cubre
Windows Server · Linux (Debian, Ubuntu, RHEL) · Cierre de servicios · Políticas de contraseñas · Gestión de parches
Seguridad en la Nube y Virtualización
Con la migración masiva a servicios como AWS o Azure, la defensa se ha trasladado a la nube. Cubrimos la seguridad en contenedores (Docker, Kubernetes) y la gestión de identidades y accesos (IAM) en entornos cloud.
Los alumnos aprenden que la responsabilidad de la seguridad es compartida y cómo evitar configuraciones abiertas en buckets de almacenamiento que suelen ser la causa principal de las filtraciones de datos a nivel internacional.
Contenedores
Docker y Kubernetes: imágenes seguras, redes y secretos.
IAM
Gestión de identidades, roles y acceso mínimo necesario.
Responsabilidad compartida
Qué protege el proveedor y qué debes proteger tú.
Análisis de Malware para Defensores
No hace falta ser un desarrollador de virus para entender cómo combatirlos. Enseñamos las bases del análisis estático y dinámico de archivos sospechosos. Los estudiantes aprenden a utilizar sandboxes para observar el comportamiento de un ejecutable sin poner en riesgo la red corporativa.
Esta capacidad permite a los equipos de defensa generar indicadores de compromiso (IoC) propios y actualizar sus defensas antes de que el malware se propague por toda la organización.
Gestión de Vulnerabilidades
La seguridad defensiva no es estática; requiere un ciclo constante de evaluación. Enseñamos a utilizar escáneres de vulnerabilidades profesionales para identificar debilidades en los sistemas antes de que un atacante lo haga.
Los alumnos aprenden a priorizar los parches basándose en el riesgo real para el negocio, evitando el agotamiento de los equipos de IT al enfocarse en lo que verdaderamente importa. Es la gestión inteligente de los recursos de seguridad.
Cómo trabajamos estos contenidos en aula
Cada módulo combina teoría aplicada con laboratorios prácticos sobre entornos reales. Los estudiantes configuran, rompen y reparan sistemas en infraestructuras de prueba diseñadas para replicar las condiciones de una red corporativa argentina. Conocé el detalle de nuestra propuesta educativa.
Lo que los profesionales preguntan antes de inscribirse
Este programa asume que ya trabajás con redes y sistemas operativos. Si sos administrador de sistemas, analista de IT o técnico de soporte con experiencia, el contenido es accesible. Si recién empezás en IT, te recomendamos primero el programa de pentesting para construir bases sólidas.
Trabajamos principalmente con versiones gratuitas y de código abierto para que los estudiantes puedan replicar todo en su entorno laboral sin costo adicional. En algunos módulos mostramos también herramientas comerciales para que conozcas las opciones del mercado, pero las prácticas se resuelven con software libre.
Sí. Los módulos de SIEM, respuesta ante incidentes y análisis de malware cubren las competencias centrales del rol de analista SOC. La formación está orientada a la realidad operativa de un centro de operaciones de seguridad, con énfasis en detección, correlación y contención.
Sí, ofrecemos modalidades corporativas con ajuste de contenidos según la infraestructura de tu empresa. Si necesitás capacitar a un equipo interno, escribinos desde el formulario de contacto y coordinamos una propuesta según el tamaño del grupo y los objetivos específicos.
Construí la resistencia que tu infraestructura necesita
Si ya trabajás en IT y querés dar el salto a la ciberdefensa, este programa es para vos. Si representás a una empresa que necesita capacitar a su equipo, también. Escribinos y te ayudamos a elegir el camino correcto.
Sede
Av. Corrientes 1250, C1043
Buenos Aires, Argentina
Contacto
+54 11 4382-1000
[email protected]
Horario
Lunes a Viernes
09:00 - 18:00